隔离了,勒索为什么还是进了车间
五起真实停产、八类必须开的例外、六个不换网的落地动作——思科指南在旧产线上的翻译版
周五晚上八点四十,汽车零部件厂的车间还亮着灯。信息部老周被叫到产线边:MES 打不开,扫码枪离线,班组长攥着纸单在等。查下去,根子不在产线——办公网一台电脑中了勒索,加密脚本顺着一条谁都没在意过的共享目录,爬进了生产支持服务器。停线四小时,周一客户来审,问的第一句是:这条共享是谁批的,什么时候到期。没人答得上来。
同一周,另一家企业的等保复测被打回,理由只有一行:跨区放行规则无归属人、无到期时间。真正让项目过不去的,往往不是买不起设备,而是边界说不清、没人认。
(开头为多个现场合并的典型场景,已脱敏;下表中的事件均为公开报道,不是同一家企业。)
一、先看代价:工控勒索拿走的从来不是赎金
近三年,同样的剧本反复上演,只是主角换了行业。
表 1 近三年工控与制造业勒索事件(公开报道整理)
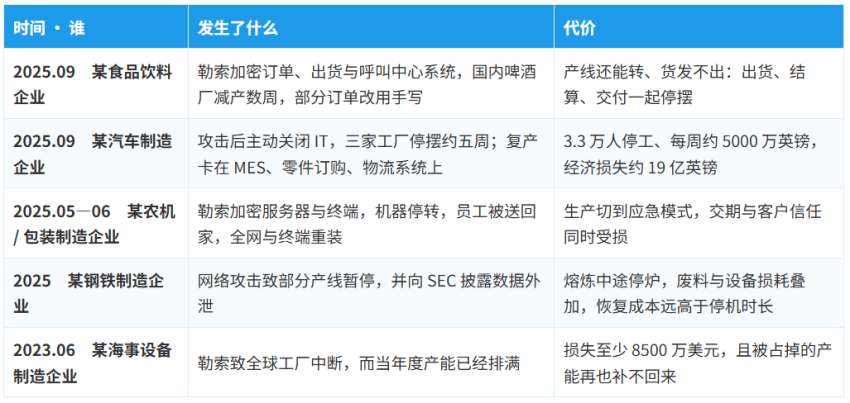
代价不是账面上的赎金,是三层叠加:第一层是停产——客户按分钟算停线损失,交付信用一旦破,订单会跟着走;第二层是恢复——不是重装一台电脑,而是把 MES、订购、物流一起扶起来才谈得上复产;第三层是追责与报告——关基单位较大以上事件 1 小时内上报,监管到场第一句问的是“这条规则谁批的、什么时候到期”。
而且这类事件在变多:一份 2025 年应急响应年度报告统计,全年处置 534 起,制造业占 15.7%,仅次于医疗。这不是运气问题,是通道问题。
二、隔离了怎么还会中:破的不是边界,是那几条例外
很多客户的第一反应是“我们 OT 网是隔离的”。但隔离和勒索并不矛盾,因为勒索从不硬闯边界,它走的是日常必须开着的口子。
隔离本身没破,破的是这五处:① 例外通道——U 盘、共享目录、供应商远程工具、MES 与产线之间的共享文件夹;② 一套 AD 管两边——办公网与工控网共域或有信任关系,一个管理员口令被钓走就能全域下发,不需要任何漏洞;③ 备份与业务同域同路径——业务被加密,备份一起被加密;④ 隔离只做南北向——区内部仍是扁平大网,445、135 横向无人拦,一台中招的工程师站就是全厂跳板;⑤ 老设备是盲区——XP / Win7 工控机、装不了代理的 PLC 与 HMI,出事只能靠人跑现场。
这也解释了传统方案为什么总差一口气:防病毒与 EDR 装不进老工控机,装上了也常被攻击者先关掉;防火墙管得住南北向的边界,管不住“谁能进”和“U 盘里有什么”;网闸解决数据出去,解决不了人进来;终端白名单维护量大,一次工具更新就可能卡住产线;备份有了,但没隔离、没演练,等于没有。更根本的是:这些手段都在解决“设备”,而勒索走的是“通道”。
所以问题从来不是“要不要再隔离一层”,而是那几条必须开着的通道,由谁负责、凭什么是它、什么时候失效。——这正好是后文要讲的五个位置:身份、准入、远程、可见、数据交换。
三、这条路别人已经趟过,不必再讨论要不要做
先把坐标系立住。思科的《工业自动化安全设计指南》把这件事讲成了可施工的图:IT 与 OT 之间只留一个 IDMZ(两条网之间唯一的受控出入口,相当于厂门口那道安检门),跨区默认全拒绝;现场确实绕不开的通行,被归成八类例外——① 管理员访问受控分区(按需开通、限时有效)、② 基础服务下沉(目录、时间、补丁、杀毒)、③ 应用只到区内指定服务(放行端口与功能点,不给整区)、④ 运维工作站可设在区外(与生产设备分离)、⑤ 互锁 PLC 跨区点对点(固定源目地址、最小端口)、⑥ 操作员经临时便利端口接入(登记并限定可外联范围)、⑦ SIS 安全区独立隔离(不与生产网共用通道)、⑧ 远程用户只到指定设备(先过身份与设备合规检查)。这八类再收敛成六条受控通道——管理、基础服务、应用、运维、点对点、远程,每一条都必须能回答“谁发起、访问什么、什么时候失效”。
八类例外不是八种设备,而是八种“人、系统与设备之间非要发生的接触”。所以收敛的从来不是条数,是解释权——说不出归属人和到期日的那一条,本来就不该存在。
指南还给了一组可以直接拿来验收的尺子:资产识别率不低于 95%、任一异常能在 30 分钟内定位到具体设备、每条跨区规则都有归属人和到期日。这三条对应的正是现场最常卡住的三件事——看不见、追不到、没人认。
IEC 62443 把同一件事写成了标准语言:区域与管道、默认拒绝、最小权限、按安全等级分级。这不是哪家厂商编出来的概念,是国际厂商和国际标准已经趟过的路。所以今天讨论的重点不该是“要不要做”,而是“在我们这条产线上,怎么做才不赔上排产”。
四、标准给的是四步地图,现场只认六个问题
指南的四步很清楚:先划边界(建 IDMZ,IT 与 OT 只剩一个出入口),再看得见(资产、固件、协议画像),然后管得住(分区与最小权限),最后能响应(事件闭环)。四步不是四选一,缺一步,另外三步都会失效。
把四步翻成现场能回答的问题,就是下面六条。答不上三条以上的,基本可以判定:这套边界目前只在图纸上成立。
表 2 《工控安全现状评估表》(简版):六项自检,一起填,十分钟出结论
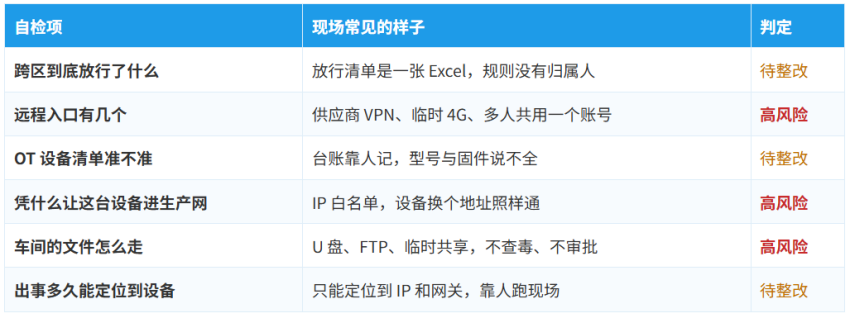
判定口径:“高风险”=既没有归属人、也没有到期时间,随时可被绕过;“待整改”=有动作、没台账。三项以上高风险,先动边界,别先买设备。
五、承认一件事:指南不是施工图
它默认你能新建 IDMZ、能换交换机、能拉线、能停机。这四件事在老车间一件都做不到:停机窗口一年一次,割接排到年底;网络与交换机归集成商管,改一台的审批比项目还长;老交换机出不了镜像口,老工控机装不了客户端,一次扫描就可能把 PLC 扫到连接耗尽。
于是出现一个很典型的结果——照抄指南的项目,大多停在“图纸很漂亮、现场没变化”。问题不在执行,在于把架构文档当成了施工顺序:先建 IDMZ 最贵也最易卡住,先做不动机柜的那几件,最快出数据。
六、不换网、不停产,分六个动作落下去
我们的做法是把四步拆成六件可以独立验收的事,顺序按“先不动机柜”排。每件都不改网络拓扑、不往工控机装客户端,任何一步都能单独回退。说白了:别人卖盒子,我们卖顺序。
图 1 六类能力的落点:只动边界与后台,产线与拓扑都不动
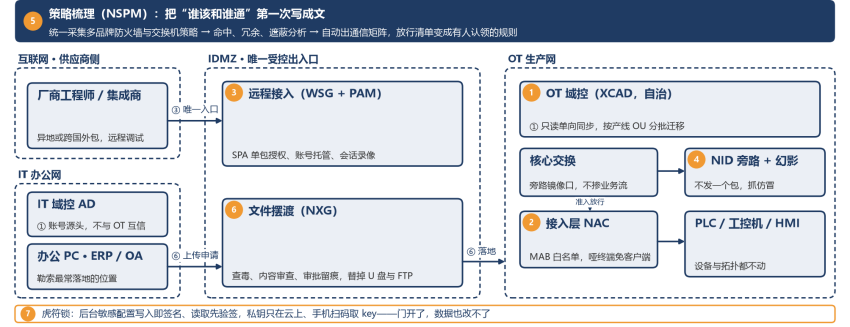
对号入座:① 身份=第 4 项;② 准入=第 1、4 项;③ 远程=第 2 项;④ 仿冒与资产=第 3、6 项;⑤ 策略=第 1 项;⑥ 摆渡=第 5 项。虚线是旁路镜像与只读同步,不穿业务流;⑥ 走审批流,文件不落中间主机。
顺序比清单更重要:先身份与准入(完全不动生产),再远程与诱捕(旁路部署),最后才是策略梳理与文件交换(需窗口,可按产线分批);每步都给得出可核对的结果——认证通过率、入口收敛条数、留痕率。
要把它立成项目,只需要三句话:目标——把表 2 里的高风险压到零;范围——只动最贵的三条通道;验收——认证通过率、30 分钟定位、摆渡留痕率;责任——信息部、生产、集成商在同一张规则表上签字。
还有一层最容易被漏掉,也最反直觉:双因素认证守的是门,虎符锁守的是门后面的数据。图中的后台(AD、准入、堡垒机)一旦被拿走管理员口令,甚至 root 或数据库权限,前面六件等于没建——攻击者根本不用走你的界面,直接改配置就行。
它的做法是给数据盖防伪章:这几类后台写敏感配置时必须带证书签名,读的时候先验签,验不过就判为伪造、拒绝下发并告警;签名私钥不放在服务器上,存在云上,管理员用手机扫码取到 key 才签得动。于是门开着也不怕——改过的数据写不进去,写进去的发不出去(扫码时手机要联网,后台本身不用)。
七、把决策成本降下来:看三样,不看话术
一是真装过:制造、能源、医药的交付记录,是按产线分批还是一次性割接。二是经得起采购流程:入选工信部试点示范,有可核验的检测与合规材料。三是愿意先给一份能自己填的东西:先给评估表、再谈报价。