三城联动 共筑防线|联软科技亮相2026年国家网络安全宣传周三地活动
9月14日至20日,2026年国家网络安全宣传周在全国同步开展。联软科技先后走进安徽、山东、山西三地,通过展台交流、专题分享与一对一答疑,聚焦院校及企业客户在网络安全领域的实际痛点,围绕真实场景展开深入沟通。
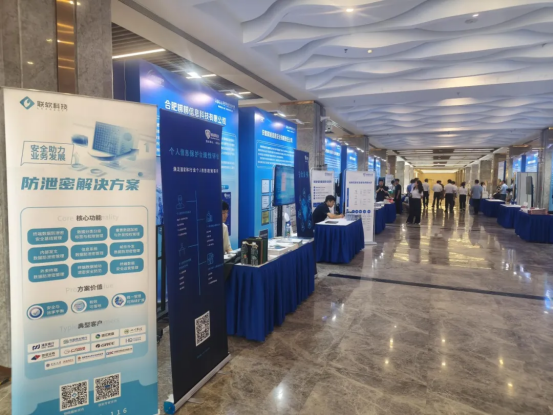
安徽:把“最怕的两件事”讲透
安徽场重点推荐立体防勒索与场景式防泄密方案。面对勒索攻击“入侵—潜伏—横向移动—加密破坏”的全链条,联软以“感染慢、扩散慢、发现快、处置快”构建防御:事前收敛暴露面,“蜜罐”式诱捕在攻击者探测、横向移动阶段主动发现,紧急情况下5分钟内即可在十万级终端阻断攻击传播;服务器专版EDR免驱动设计兼顾业务稳定,本地私有化安全AI无需接入公有云即可给出根因分析与处置建议。防泄密方案则围绕业务、合规、勒索三大场景,用AI本地化分类分级、UniNXG跨网交换、微虚机安全工作空间串起“控制、便捷、威慑”闭环。目前该方案已服务覆盖75%以上证券机构、60%以上银行机构。
山东:走进高校,两个问题被反复追问
9月14日至15日,由山东省委网信办、省教育厅联合举办的山东省校园日主题活动在山东建筑大学举行,各市教育(教体)局、各高校相关负责同志及宣讲人员代表参加。联软科技作为宣讲与展示单位参与其中,展台前最热闹的问题有两个。
第一个是“PAM和堡垒机有什么区别?管什么场景?测试过哪些学校?”技术团队用一句比喻讲清了边界:堡垒机管的是“通道”,记录运维人员从哪条路径进来、做了什么;PAM管的是“账号”本身,覆盖特权账号申请、授权、改密、使用、回收的全生命周期,服务器、数据库、网络设备、应用和云资源都能纳管,专治账号共用、密码长期不改、外包人员权限回收不及时。联软UniPAM主打“无跳板、不碰密码、指令级管控”,通过“六步闭环”实现资产自动发现、JIT即时权限“按需授权、用完即还”,并对高危命令执行前实时阻断。针对测试实践,团队结合教育行业已有案例逐一回应,现场交流气氛热烈。
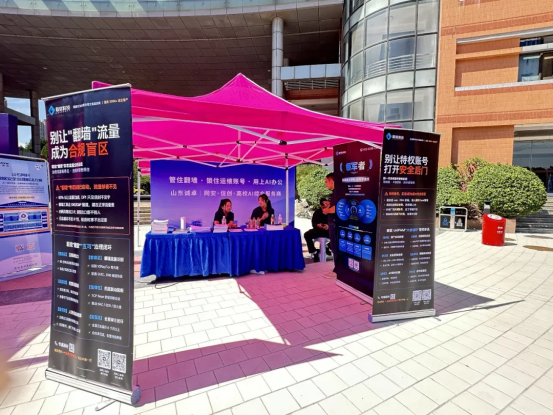
第二个是违规跨境访问(俗称“翻墙”)。客户问得很直接:能不能发现、会不会误报?当前高校普遍面临三重困境:85%以上流量已加密,DPI只见信封不见字;翻墙工具走DNS/ICMP隧道,藏在正常流量里;内网共用出口IP,查到出口查不到人。联软“瞰微”异常流量分析系统以“五可”治理闭环回应:看得见——自动发现出口拓扑,识别V2Ray/Tor等代理,穿透QUIC、DNS等隧道伪装;说得清——定位五元组、协议、目的域名与地理位置等,告警可下钻到原始流量包;管得住——秒级主动切断会话,联动NAC/EDR/防火墙四层阻断;查得到——公网出口回溯内网源主机与软件进程,关联账号、部门与接入位置;能整改——全量日志留存6个月以上,白名单沉淀,告警持续降噪。针对误报顾虑,再以白名单、AI辅助和人工复核兜底,并支持按人群、按时段差异化策略,对教学科研必需的合规访问先审计、后管控。
山西:零信任与数据防泄露落地交流
山西场重点展示零信任与数据防泄露方案。联软全网零信任解决方案以“一套平台、一个客户端”集成接入安全、端点安全与数据安全,围绕可信身份、可信接入、可信数据、可信设备、可信应用五个维度构建防护体系,基于身份实施细粒度访问控制,通过SPA技术实现暴露面“隐身”,以应用级加密隧道保障传输安全,结合多域安全沙箱、外发通道审计、水印、数据加密等能力实现数据落地后的闭环管理;同时兼容PC、BYOD、手机、PAD等终端,基于ABAC模型持续评估信任等级、动态调整权限,可替代传统VPN支撑远程办公、多校区协同与第三方运维接入。
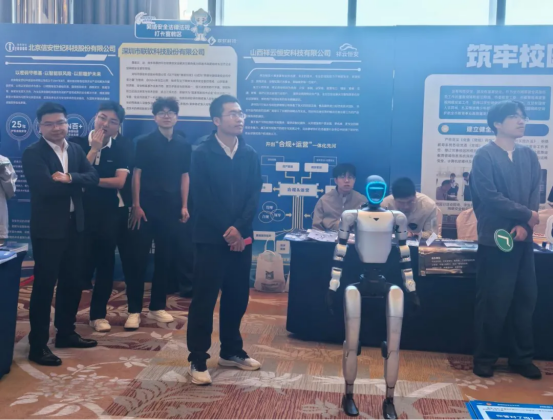
数据防泄露方案与之联动,让敏感数据“看得见、管得住、可追溯”。山西场客户对数据安全的关注度明显升温,问题从传统边界防护转向“谁在访问数据、访问了什么、数据流向哪里、如何防止内部扩散”。零信任管身份和权限,DLP管数据和通道,两者联动,才能从“人”和“数”两头收口。
三地展台,同一类问题
三地展台换了几茬人,问题却高度相似:账号怎么管、数据怎么防、边界怎么收。这背后,是客户安全需求从“合规驱动”向“实效驱动”的深层转变——不再满足于“有没有”,而是追问“管不管用、能不能落地”。
三地活动侧重不同,指向却始终一致:以客户真实问题为导向,把安全做到场景里。网络安全周期间收集的每一条反馈,都将成为方案持续优化的输入。未来,联软科技将继续深耕教育、医疗、企业等行业,与更多客户一起,把网络安全从“口号”变成日常,把“防线”筑进每一个真实场景。