漏洞现成,密码也偷到了,为什么还是打不进去
六起公开通报的事件,和一个反常识的答案
90%+勒索最后一步落在域控 | 127 天域控补丁周期均值 | 14 天漏洞公开到被利用 |
补丁打得快不快是一回事,架构扛不扛得住是另一回事。
AD 的漏洞,为什么补不完
干这行的人大概都有同感:勒索最麻烦的一步,不在边界,而在内网那台域控。全公司的账号、权限、策略都归它管。它一倒,攻击者推一次组策略,上千台终端几个小时就全锁上了。
也有企业年年打补丁、加设备,照样中招。这事跟勤快不勤快关系不大。微软 AD 的高危漏洞,多半是历史兼容留下的:老系统还得能用,弱加密、宽权限就一直没动。补丁管一阵,过些日子又冒新的。
还有一点:这些漏洞一旦打通,收益太大。不用账号能接管域控,普通员工的账号能提成管理员,偷到哈希能冒充任何人。攻击者算过账,这条最省事。
六起事件,代价都差不多
下面几起都能查到公开通报。结果也差不多:系统停、数据被锁,或者被挂到网上。
· 西欧某地方政务系统:域控漏打补丁被攻破,政务办理停了 7 天。(比利时 CCB,2026.6)· 德国某汽车零部件厂:生产线停了 5 天,订单交不出去。(德国 BSI 工业安全报告,2026)· 北美某医疗集团:120 多万条患者记录被下载,暗网上卖。(美国 HHS 通报,2026 年三季度)· 柏林州政务网络:5.79TB 数据被拿走,不付赎金就公开。(柏林州数据保护专员办公室,2026.9)· Medusa 团伙:全球 500 多家机构中招,四成被“加密+泄露”两头要钱。(Verizon DBIR、360 报告)· 两起金融机构定向入侵:800GB、1.2TB 客户数据被带走。(Mandiant M-Trends)
有个细节挺反常识:八成 AD 勒索用的都是公布一年以上的老漏洞,不是什么 0day。国内企业给域控打补丁,平均要拖 127 天。不是补丁出得慢,是域控牵一发动全身,没人敢随便动。
攻击就六步,每一步都能堵
把这条链拆开看,勒索其实就那么六步:钓鱼落脚、偷凭据横向走、DCSync 拖库、控制域控、改 GPO 全域下发、在本体执行。新架构不是在旁边加六件设备,而是在同一条链上留六个堵点。
微软也有加固指引。但加固是“补”:补丁、基线、收权限,前提都是权力散在全网。换结构是把“账号不在终端、复制权限无人持有”变成默认状态。
换句话说,同一批被公开利用的漏洞,在这里没有可以落地的条件。
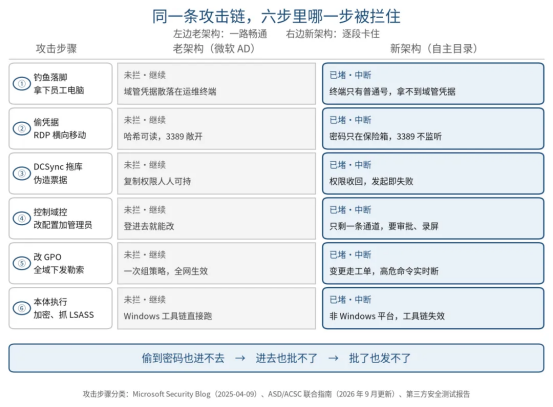
图:同一条攻击链上的六个堵点,左边一路畅通,右边逐段卡住
· 凭据不在终端上:员工电脑只有普通号,域管密码只在保险箱,本人也看不到明文。哈希偷不到,3389 也不监听。· 复制权限没人持有:DCSync 靠“谁有复制权”吃饭。权限收回、无人持有,攻击在发起处就失败——是机制,不是概率。· 入口只剩一条,平台也换了:进域控要验人、验设备、过工单、全程录屏;域控不是 Windows,Mimikatz 这类工具链天然失效。
权力没锁死,只是收进一条能审计的通道:原来谁都能摸、摸过没人知道,现在少数人、一条路、全程留痕。
第三方做过一次对打
攻击场景 | 传统 AD(默认配置) | 自主目录系统 |
重置域控密码(ZeroLogon) | 成功,直接接管 | 失败 |
DCSync 批量导出全域凭证 | 成功,全量哈希 | 失败 |
哈希传递、伪造票据 | 成功,可绕过验证 | 失败 |
Nessus 漏洞扫描 | 多项中高危漏洞 | 无中高危漏洞 |
结果没什么悬念:AD 全线失守,自主目录每一项都防住了,扫描也没出中高危。