联软发布企业级MCP中台:让AI连接业务系统更简单、更可控
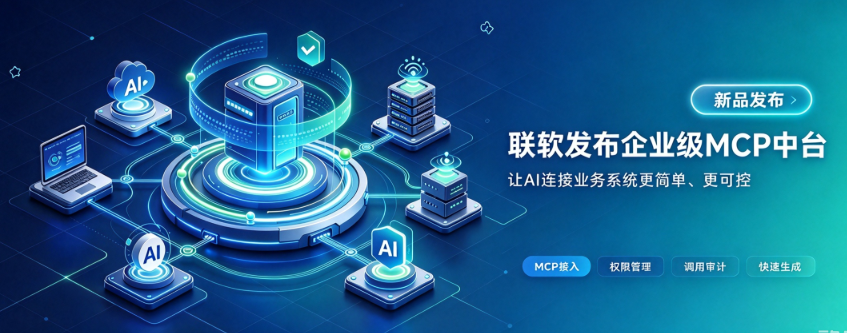
随着AI Agent逐步进入办公、研发、运营和生产等业务场景,企业需要连接的系统越来越多。OA、CRM、知识库、WMS等系统往往拥有不同的接口和认证方式,传统的分散式MCP接入不仅配置复杂,也容易带来权限失控、调用难追溯等管理问题。
近日,联软科技推出企业级MCP中台,为企业提供面向私有化部署的MCP统一接入与治理能力,帮助企业将分散的MCP集中管理,让AI真正具备"可连接、可授权、可审计、可持续扩展"的业务协同能力。
一个中台,统一连接企业业务系统
联软MCP中台定位为企业级MCP统一网关。企业可将OA、CRM、知识库、WMS等后台系统接入中台,由中台统一管理MCP资源及其对应的工具(Tool)。
对于终端员工而言,无需在每个Agent中分别配置几十个甚至上百个MCP,只需连接一个中台,即可在授权范围内使用相应的业务能力。当企业新增后台系统或MCP资源时,管理员完成中台侧配置后,终端用户无需修改原有Agent配置,即可获得新增能力。
权限控制细化到单个工具
在企业应用中,AI能"调用什么"与"不能调用什么"同样重要。
联软MCP中台支持按照用户、组织和角色分配MCP使用权限,并进一步细化到单个Tool。企业可以根据岗位职责,为不同人员配置不同的工具范围,避免员工因权限过大而调用不必要的业务能力。
同时,中台权限与业务系统原有的数据权限形成双重控制。即使AI发起超出授权范围的调用,请求也会被拒绝,从而降低误操作和越权访问风险。
MCP工坊:无需编程,快速生成业务MCP
针对企业内部大量异构系统、老旧系统以及缺少源码的第三方系统,联软MCP中台内置"MCP工坊"。
管理员只需导入业务系统的OpenAPI描述文件,并补充接口认证方式,系统即可自动生成可下载、可部署运行的MCP程序。企业无需改造原有系统,也无需重新开发MCP服务,便可将已有API能力快速转化为Agent可调用的工具。
以企业水印系统为例,企业可将其API接口转换为MCP,员工通过自然语言指令即可调用相关能力,完成文档加水印、文档追踪等操作。对于拥有大量业务系统的企业,这种方式能够显著降低MCP建设和维护成本。
AI辅助适配多种认证方式
不同业务系统的登录认证机制往往各不相同。联软MCP中台通过AI辅助生成认证代码,企业只需描述目标系统的认证方式,系统即可完成适配,减少对预置认证类型的依赖。
通过MCP工坊生成的MCP与中台采用统一的认证机制,既保留原有业务系统的访问控制,也便于企业进行集中管理。
全链路审计,让AI调用可追溯
所有MCP统一接入中台后,企业可以对AI调用行为进行集中审计,记录调用人员、调用时间、访问的MCP和Tool、执行事项以及调用成功或失败等信息。
当出现异常操作或业务争议时,管理员能够快速定位调用过程,了解"谁在什么时间调用了什么能力、执行了什么操作",提升企业AI应用的运维效率和安全管理水平。
私有化部署,适配企业安全需求
联软MCP中台支持部署在企业私有网络中,适用于对数据安全、访问控制和内部合规有较高要求的组织。平台遵循MCP 2.0标准,并兼容MCP 1.0,同时不绑定特定Agent,企业可根据自身业务需求灵活选择和接入符合协议的智能体应用。
从统一接入到精细授权,从自动生成到调用审计,联软MCP中台将MCP从"单点连接工具"升级为企业AI应用的统一基础设施,帮助企业在释放AI生产力的同时,把连接、权限和安全真正纳入管理体系。
未来,联软科技将持续围绕企业智能体治理、业务系统连接和AI安全能力进行产品迭代,推动更多企业实现从"能用AI"到"安全、规范、规模化用好AI"的转变。