发现“翻墙”流量之后,如何锁定并阻断真正的风险源头?
联软以云、边、端协同,打通异常访问从发现到处置的完整链路
随着云应用、远程办公和跨区域协作不断普及,企业终端与互联网之间的连接越来越频繁,异常外联也更容易混入日常业务流量。
安全平台发现,一台办公终端正在通过加密隧道持续访问境外网络。网络侧看到了异常连接,却无法直接判断:这是正常业务还是违规外联?来自哪个互联网出口?由哪台终端、哪个用户发起?背后运行的又是什么软件或进程?
对企业而言,发现一条异常流量只是开始,只有进一步完成风险研判、主体定位、联动处置和审计留痕,才能真正形成有效治理。面对代理工具快速变种、加密隧道不断演进以及出口环境日益复杂等问题,联软将云端情报、网络侧流量分析与终端侧管控相结合,构建异常访问“发现—研判—定位—处置—审计”的完整闭环。
一、从看见流量到查清主体,异常外联流量治理存在三重盲点
1.流量经过加密伪装:网络可见,风险意图却难判断
代理、VPN和加密隧道越来越多地隐藏在HTTPS、QUIC等常见协议中。仅凭目的IP、端口或静态黑名单,很难准确区分正常业务访问和违规外联。
2.出口多而分散:未登记接入容易形成监测盲区
总部、分支、云环境、临时接入以及私接宽带,都可能成为外联通道。出口资产不完整,安全人员就难以判断异常流量从哪里离开企业网络。
3.告警有IP、无主体:共享出口下责任难追溯
共享出口和NAT环境下,大量终端可能使用同一个公网IP。网络设备看到连接,却未必知道具体用户;终端工具看到进程,也不一定掌握完整出口行为。网络告警与终端信息相互割裂,事件调查往往需要跨系统人工排查。
因此,违规外联治理不能只依赖某一个检测点,而需要云、边、端三侧协同。
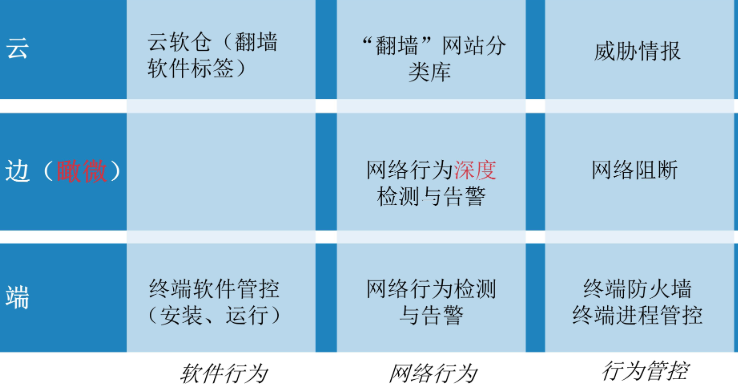
▲联软科技防“翻墙”整体解决方案
二、联软“防翻墙”解决方案:云端认知、网侧分析、端侧管控协同发力
1.云端持续认知:为网侧检测和端侧管控提供统一风险依据
违规外联工具、代理节点和通信方式不断变化,企业很难仅靠本地人工维护跟上风险演进速度。在联软云、边、端协同架构中,云端承担风险认知与策略管理职责。通过云软仓、翻墙软件标签、风险网站库和威胁情报等能力,持续积累风险IP、域名、软件和网络节点信息,为网络侧与终端侧提供统一的识别依据。
持续更新风险软件、网站和网络节点信息
统一管理检测策略、白名单与业务基线
汇聚不同出口、分支和终端的风险事件
结合处置与复核结果,持续优化识别规则
如果说网络流量是一道需要判断的题,云端提供的就是持续更新的风险知识。
2.网侧看清异常:从加密流量中识别访问路径与风险行为
联软“瞰微”异常流量分析系统可部署在互联网出口或关键网络节点,通过交换机镜像旁路采集流量,在尽量不改变现有业务转发路径的情况下,对网络行为进行持续分析。
面对隐藏在加密流量中的违规外联,系统不只依赖单一特征,而是综合分析协议、端口、域名、SNI、TLS指纹、国家和地区、ASN以及流量行为等信息,并结合云端威胁情报,对代理、VPN、加密隧道和异常境外访问进行关联研判。
出口在哪里:发现总部、分支、云环境及临时接入中的互联网出口,识别未登记出口和异常外联路径。
发生了什么:判断连接涉及的协议、目的地址、访问方向和流量变化,识别可疑代理、隧道与异常上传。
证据是什么:记录源主机、目的地址、时间、协议、流量大小、命中特征和风险等级,并按需保留相关流量证据。
网络侧由此将一条难以解释的加密连接,转化为包含访问路径、行为特征和风险依据的可研判事件。
3.端侧锁定主体:把网络告警关联到用户、软件与进程
网络侧能够回答“发生了什么”,终端侧则进一步回答“是谁做的、什么程序在做”。联软终端侧通过软件安装与运行管理、进程联网控制、终端防火墙及EDR联动,将网络告警与终端资产、登录用户、软件和进程信息进行关联。
异常目的地址 → 企业互联网出口 → 内网源IP → 终端与登录用户 → 所属部门和接入位置 → 发起连接的软件与进程。
结合NAC认证、DHCP历史、MAC地址和主机信息,还可以进一步还原设备身份、用户账号及接入位置,使处置从粗放封禁转向针对具体连接、软件或进程的精准控制。
三、协同闭环:打通发现、研判、定位、处置与审计全流程
单独看,云端拥有情报,网络侧能够发现流量,终端侧可以管理软件和进程;只有三侧协同,才能把各自的能力串成完整治理链路:云端情报支撑 → 网络侧发现异常 → 终端侧锁定主体 → 云网端联动处置 → 事件审计与策略优化。
1云端提供风险依据:持续维护软件标签、风险网站库和威胁情报。
2网络侧发现异常:分析互联网出口流量,生成包含风险依据和流量证据的告警。
3终端侧确认主体:将网络事件关联到具体终端、用户、软件和进程。
4多侧联动处置:根据风险执行会话切断、ACL封禁、NAC隔离、终端防火墙阻断或EDR处置。
5结果回传与审计优化:统一留存告警、研判、处置和复核结果,持续优化白名单、基线与策略。
四、方案价值:从处置一次异常访问,到持续治理一类外联风险
企业真正需要的,不是不断增加孤立的告警,而是回答清楚每一次异常访问背后的关键问题:流量从哪里出去、访问了什么目标、为什么被判断为异常、来自哪台终端和哪个用户、由什么软件或进程发起,以及最终采取了什么处置措施。
联软以云端情报提供持续风险认知,以网络侧流量分析看清异常行为,以终端侧管控锁定责任主体并执行精准处置,打通从风险发现到调查、响应和审计的完整链路。让每一次异常访问从发现、研判到处置,全程有据可查。